Что такое дрейнер в крипте и как защитить TON-кошелёк
Дрейнер опустошает криптокошелёк без пароля и без взлома: перевод вы подтверждаете сами. Объясняю, как это работает, откуда берутся такие ссылки, что делать со спам-токенами и как защитить GRAM (бывший TON), токены и NFT-подарки.
Что такое дрейнер
Дрейнер (от англ. drain — «осушать») — это фишинговый сайт, бот или мини-приложение, которое просит подключить криптокошелёк и подтвердить транзакцию или разрешение. После подтверждения GRAM, токены и NFT уходят на кошелёк мошенника за секунды. Так дрейнеры описывает, например, компания Group-IB: приманками служат аирдропы, розыгрыши, реклама и «официальные» уведомления.
Главное отличие от взлома: пароль и сид-фразу никто не крадёт. Вы сами нажимаете «Подтвердить» в кошельке — просто не понимаете, что подписываете.
Как это выглядит в TON:
- Подключение кошелька. Через TON Connect приложение получает ваш адрес, а по нему видны баланс и NFT. Ключей приложение не получает, и само подключение деньги не списывает.
- Запрос транзакции. Дальше приложение может попросить подпись или перевод, который вы подтверждаете в кошельке. Именно здесь дрейнер и забирает всё.
- Необратимость. В документации TON прямо сказано: переводы в блокчейне необратимы, проверяйте получателя и сумму до подтверждения.
Откуда приходят дрейнеры
Дрейнер почти никогда не выглядит как дрейнер. Типичные приманки:
- Клоны известных сайтов. В 2024 году я предупреждал о поддельном Fragment с лишней буквой в адресе: мошенник предлагал в личке «редкий юзернейм по минимальной цене», а оплата шла через контракт, который выводил всё из кошелька.
- «Аирдропы» и «награды». Сайт или мини-приложение обещает токены, NFT или звёзды и просит «подключить кошелёк и подтвердить». В сообществе, например, писали о фейковом проекте «VISION», который выдавали за проект Николая Дурова.
- Реклама. В 2024 году я пересылал в канал предупреждение о дрейнерах в Telegram Ads: два тапа, подтверждение транзакции — и активы ушли.
- Розыгрыши и подарки. В январе 2025 года аккаунт со статусом, похожим на галочку, дарил подарок за 15 звёзд со ссылкой на бота — после подключения кошелька деньги уводили. Встречаются и клоны каналов с «розыгрышами»: по рассказам участников рынка, создатель крупного бота так потерял около $15 000 вместе с юзернеймом и анонимным номером.
- Ссылки в комментариях к переводам и в описаниях NFT — о них ниже.
Как проверить ссылку, бота или мини-приложение до подключения кошелька, я разобрал в статье как проверить бота, канал или сайт на скам.
Дрейнеры NFT-подарков: маркеты, «миграция», подключение кошелька
Подарок, выведенный в блокчейн, — это NFT на вашем кошельке, и дрейнер заберёт его так же, как GRAM.
- Копии маркетов подарков. Сайт или мини-приложение выглядит как известный маркет, но при «входе» просит подтвердить транзакцию. Вход на маркет не требует отправлять NFT или GRAM: если кошелёк показывает отправку ваших активов, это дрейнер.
- «Миграция» и «эвакуация». «Срочно переведите всё на новый адрес, идёт миграция» — фишинг. Никакой «эвакуации» средств в блокчейне не бывает.
- Подарки в профиле Telegram, не выведенные в блокчейн, через кошелёк не украсть. Их уводят через угон аккаунта, сделку в личке или бота с правом передавать подарки — это другие схемы, они собраны в разборе мошенничества с подарками.
Сид-фраза в стороннем сервисе: кейс «Fragment API»
Строго говоря, это не дрейнер, но итог тот же. Сторонний сервис «Fragment API» для автоматической выдачи звёзд просил у продавцов сид-фразу кошелька и хранил её у себя. С 29 сентября 2026 года эти кошельки опустошают: по данным независимого расследования на GitHub, пострадали больше 150 кошельков на десятки тысяч долларов.
Сид-фраза не нужна ни одному нормальному сервису. Как её хранить — в статье что такое сид-фраза.
Уязвимость iOS: кошелёк могут опустошить без подписи
Это уже не дрейнер, а взлом телефона, но итог тот же. На старых версиях iOS кошелёк можно потерять, вообще ничего не подтверждая: достаточно открыть заражённый сайт. В марте 2026 года Google Threat Intelligence описала цепочку эксплойтов DarkSword для iPhone на iOS 18.4–18.7: через ошибки в браузерном движке WebKit она заражает телефон при заходе на вредоносную или взломанную страницу, а одна из вредоносных программ собирает данные криптокошельков.
- Кто под угрозой. Только iPhone на устаревших версиях, особенно 18.4–18.7 — это версии середины 2025 года. В отзывах пострадавших, которые я видел в октябре 2026 года, упоминались и кошельки вроде Keeper.
- Что делать. Обновить iOS: по данным Google, Apple закрыла все шесть уязвимостей цепочки к версии iOS 26.3. На октябрь 2026 года актуальна iOS 27 — она стоит и у меня. Если обновиться нельзя, Google советует включить режим блокировки (Lockdown Mode).
- Как проверить. Настройки → Основные → Об этом устройстве → «Версия iOS». Если номер начинается с 18, обновляйтесь.
Обновления выходят не просто так: каждое закрывает подобные дыры, поэтому на телефоне с крипто-кошельком я не откладываю их.
Спам-токены, NFT-«ваучеры» и адреса-двойники
Всё, что пришло на кошелёк без вашего участия, — потенциальная ловушка. Основные виды:
- Спам-токены. Мошенники рассылают «хайповые» токены на тысячи кошельков и сами разгоняют цену, чтобы вы купили. Часто это ханипот: купить можно, продать нельзя — как проверить жетон, я разобрал в статье про ханипоты и фейковые USDT.
- NFT-«ваучеры» и картинки с QR-кодами. Обещают деньги за «обмен» или ведут на сайт-дрейнер. Нормальные проекты не рассылают NFT, которые нужно «активировать».
- Мусорные NFT с ловушкой-комиссией. Расчёт на то, что вы захотите избавиться от мусора, а отправка обойдётся в разы дороже обычной.
- Переводы с комментарием. Микропереводы с текстом «срочно переведите все средства» или «заберите награду» и ссылкой.
- Адреса-двойники. После вашего перевода, например на биржу, приходит мелкая сумма с адреса, у которого совпадают начало и конец. Если потом скопировать адрес из истории, деньги уйдут мошеннику.
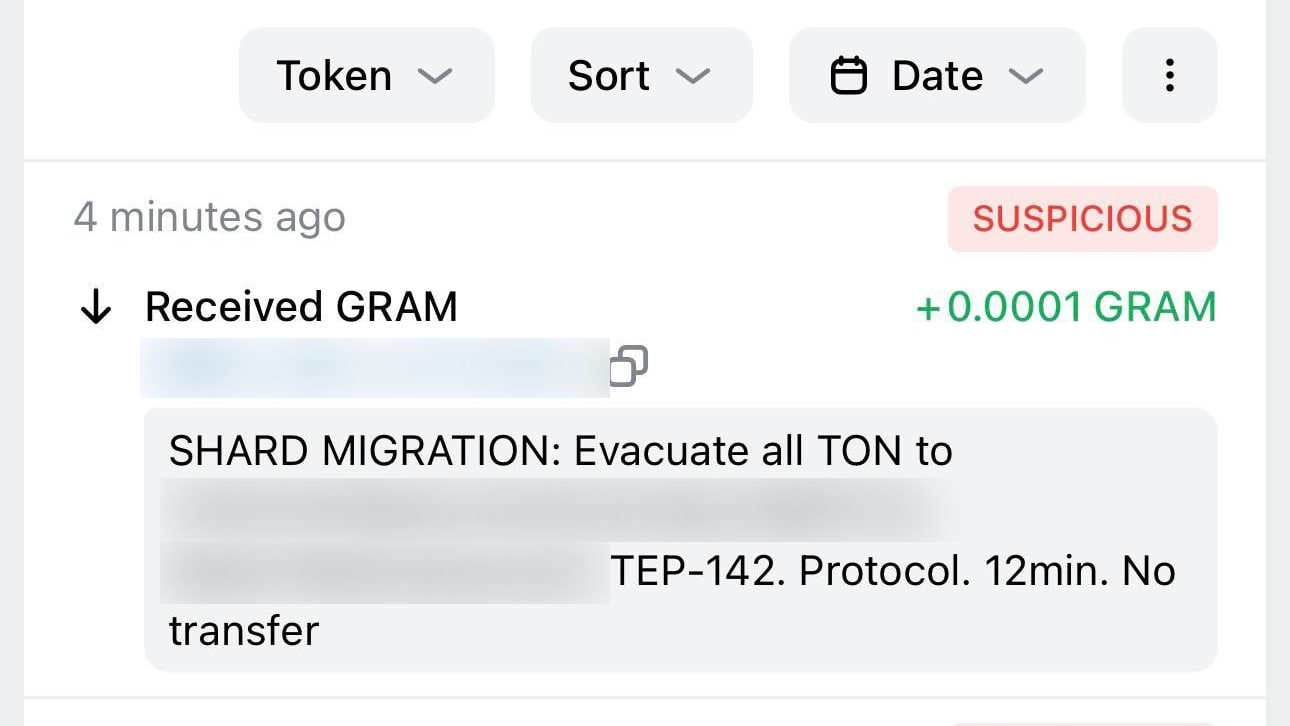
Что делать с таким «подарком»: ничего не продавать, не отправлять и не открывать ссылки, а просто скрыть в интерфейсе кошелька. Адрес для перевода копируйте из источника — с биржи, из контакта, — а не из истории операций, и сверяйте его целиком.
Как читать транзакцию перед подтверждением и зачем «расходный» кошелёк
Перед нажатием «Подтвердить» смотрите, что вы отдаёте и что получаете. Если вы «забираете награду», а кошелёк показывает отправку ваших GRAM, токенов или NFT, это дрейнер.
На экране подтверждения проверьте:
- Что уходит — какие активы и сколько. За «бесплатное» ничего отправлять не нужно.
- Кому — адрес получателя целиком.
- Комиссию — обычный перевод стоит копейки, комиссия в 1 GRAM за отправку картинки — повод отказаться.
- Откуда запрос — тот ли сайт или бот вы открывали.
В некоторых приложениях подключение кошелька и само действие идут одним экраном, и подписать «не то» так ещё проще. Читайте экран целиком.
Расходный кошелёк. Держите два кошелька: основной никуда не подключайте, а для сайтов и мини-приложений заведите отдельный с небольшой суммой. Тогда ошибка обойдётся только содержимым расходного. Как устроен Keeper (бывший Tonkeeper) — в гайде по кошельку.
Если кошелёк уже опустошили: что делать
Вернуть средства после дрейнера, как правило, нельзя: переводы в блокчейне необратимы. Но можно спасти то, что осталось.
Больше ничего не подтверждайте
Закройте сайт или мини-приложение и отклоняйте все новые запросы в кошельке.
Создайте новый кошелёк
Только в официальном приложении и с новой сид-фразой. Если вы вводили старую фразу где-то, кроме кошелька, считайте её украденной.
Переведите остатки
GRAM, токены и NFT, которые не забрали, — на новый кошелёк. Если фраза утекла, действуйте быстро: мошенник может забирать всё, что приходит на старый адрес, включая GRAM на комиссию.
Отключите подключённые приложения
В настройках старого кошелька отключите сайты и мини-приложения, к которым его подключали.
Сообщите о краже
Если украли NFT-подарки, сразу напишите маркетам: они иногда успевают заблокировать продажу. Подайте заявление в полицию. «Помощникам по возврату», которые пишут после кражи, не отвечайте — это повторный скам.
Короткий чек-лист
- Перед подтверждением читаю, что отдаю и что получаю.
- Основной кошелёк не подключаю никуда, для мини-приложений есть расходный.
- Сид-фразу не ввожу нигде, кроме официального кошелька.
- Пришедшие сами токены и NFT не трогаю.
- Адрес копирую из источника и сверяю целиком.
- Сайты открываю по своим закладкам, а не по ссылкам из лички и рекламы.
- iOS на телефоне с кошельком обновляю сразу, как выходит новая версия.
Остальные угрозы для аккаунта Telegram и кошелька собраны в обзоре могут ли взломать Telegram.
Частые вопросы
Можно ли вернуть средства после дрейнера?
Как правило, нет: переводы в блокчейне необратимы, и отменить их не могут ни кошелёк, ни Telegram. Можно спасти остатки — создать новый кошелёк и перевести туда всё, что не успели забрать, а о краже NFT-подарков сразу сообщить маркетам.
Опасно ли подключать кошелёк через TON Connect?
Само подключение деньги не списывает: приложение получает адрес кошелька, но не ключи. Опасен следующий шаг — подтверждение транзакции. Поэтому основной кошелёк не подключайте к незнакомым сервисам, а каждый запрос читайте до конца.
Взломали Tonkeeper — что делать?
Если из Keeper (бывший Tonkeeper) пропали средства, причин обычно две: утекла сид-фраза или вы подтвердили транзакцию на фишинговом сайте. Создайте новый кошелёк с новой фразой в официальном приложении, переведите туда остатки и старым больше не пользуйтесь.
Пришли непонятные токены — что с ними делать?
Ничего: не продавайте, не отправляйте и не переходите по ссылкам из описания и комментариев. Такие токены и NFT рассылают, чтобы вы купили ханипот, заплатили завышенную комиссию или открыли сайт-дрейнер. Просто скройте их в кошельке.
Что такое дрейнер в Telegram?
Тот же дрейнер, только приманка приходит через Telegram: бот, мини-приложение, реклама, канал с «розыгрышем» или подарок со ссылкой. Итог одинаковый — вас просят подключить кошелёк и подтвердить транзакцию.